Richten Sie ausgehende Testimonial-Webhooks ein
Verbinden Sie einen empfangenden Endpunkt und machen Sie sich mit den aktuellen Test- und Sammlungsbereitstellungsformaten vertraut.
Aktualisiert
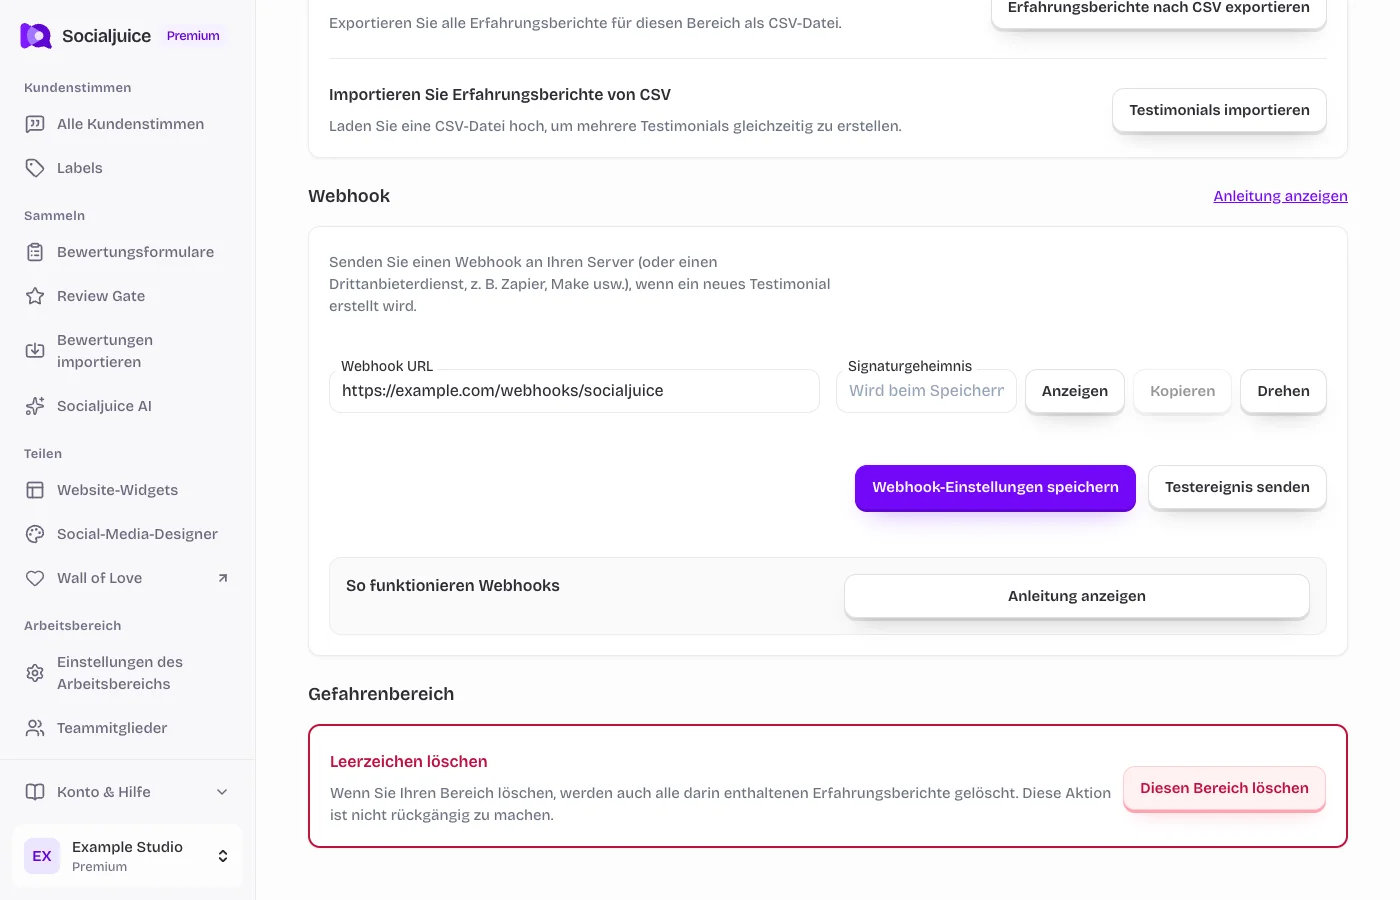
Aktuelles Socialjuice-Dashboard mit Beispieldaten. Die Beschriftungen entsprechen der Sprache Ihres Dashboards.
Auf dieser Seite
Bereiten Sie einen empfangenden Endpunkt vor
Webhooks senden Informationen über neue Testimonials von unterstützten Erstellungsrouten an einen anderen Dienst. Sie benötigen einen Plan mit Webhooks, die Berechtigung zum Bearbeiten des Bereichs und einen öffentlich erreichbaren HTTPS-Empfänger. Localhost, lokale Hostnamen und private Netzwerkadressen werden von der Dashboard-URL-Validierung nicht unterstützt.
Erstellen Sie für Zapier oder Make zunächst einen empfangenden Webhook-Trigger und kopieren Sie dessen HTTPS-URL. Verbinden Sie eine kundenseitige Automatisierung erst, wenn Sie die tatsächliche Nutzlast und die Authentifizierungsheader überprüft haben, die sie erhalten wird.
Speichern und testen Sie die Verbindung
- Öffnen Sie Webhooks in der Seitenleiste. Es öffnet sich Arbeitsbereichseinstellungen → Erweitert.
- Geben Sie die Webhook-URL ein und wählen Sie Webhook-Einstellungen speichern. Speichern Sie das generierte Signaturgeheimnis sicher auf Ihrem Empfangsserver. Fügen Sie es niemals in Browsercode, Screenshots oder öffentliche Protokolle ein.
- Wählen Sie Testereignis senden. Das Dashboard sendet ein signiertes webhook.test-Ereignis. Überprüfen Sie, ob der Empfänger eine 2xx-Antwort zurückgibt.
- Überprüfen Sie die Anfrage, bevor Sie Felder zuordnen. Ein erfolgreicher Dashboard-Test überprüft die signierte Testanfrage. Für Lieferungen per Abholformular wird derzeit ein anderes Format verwendet, das unten beschrieben wird.
Machen Sie sich mit den beiden aktuellen Lieferformaten vertraut
Dashboard-Testereignisse verwenden einen HMAC-signierten Umschlag mit den Feldern „ID“, „Typ“, „Erstellt“ und „Daten“. Zu den Headern gehören Socialjuice-Event, Socialjuice-Delivery, Socialjuice-Timestamp und Socialjuice-Signature. Ein signiertes Erstellungsereignis verwendet testimonial.created; Der Dashboard-Test verwendet webhook.test.
Der aktuelle Erfassungsdienst sendet das konfigurierte Geheimnis in X-Webhook-Secret über HTTPS. Es werden weder die HMAC-Header noch der signierte Umschlag angehängt. Sammlungsnutzlasten können je nach Sammlungspfad Testimonial-Felder direkt oder innerhalb eines Testimonial-Objekts enthalten. Überprüfen Sie eine tatsächliche Anfrage, bevor Sie Name, E-Mail, uuid und Testimonial-Inhalt zuordnen. Gehen Sie nicht davon aus, dass die Nutzlast des Dashboard-Tests mit einer echten Sammlung übereinstimmt.
Authentifizieren und verarbeiten Sie beide Formate
Überprüfen Sie bei signierten Anforderungen HMAC SHA-256 gegenüber <timestamp>.<raw_request_body>, vergleichen Sie den Digest in konstanter Zeit und lehnen Sie veraltete Zeitstempel ab. Vergleichen Sie für Erfassungsanforderungen X-Webhook-Secret mit dem konfigurierten Geheimnis auf Ihrem Server. Lehnen Sie eine Anfrage ab, die die für ihr Format erforderliche Authentifizierung nicht besteht.
Das Shared-Secret-Format bietet keinen Zeitstempel- und Zustellungs-ID-Wiedergabeschutz für signierte Ereignisse. Deduplizieren Sie Abholanfragen mit dem Testimonial uuid im Kontext des richtigen Speicherplatzes, sofern verfügbar. Verwenden Sie für signierte Ereignisse Socialjuice-Delivery oder die Umschlag-ID. Übergeben Sie nur die Kundenfelder, die Ihr nachgelagerter Workflow benötigt.
Liefergrenzen und Fehlerbehebung
Geben Sie umgehend eine 2xx-Antwort zurück. Der signierte Dashboard-Absender unternimmt insgesamt bis zu drei Versuche mit einer Zeitüberschreitung von 10 Sekunden pro Versuch. Der Absender der aktuellen Sammlung stellt eine einzelne Anfrage ohne diese Wiederholungsschleife. Gehen Sie nicht davon aus, dass die Wiederholungsversuche des signierten Absenders für Lieferungen per Abholformular gelten.
Wenn das empfangende Tool den erforderlichen Header nicht validieren kann, führen Sie einen Überprüfungsschritt auf Ihrem eigenen Server durch, bevor Sie vertrauliche Aktionen auslösen. Ein Webhook weist auf die Erstellung hin, nicht auf eine erneute Erteilung der Einwilligung zur Veröffentlichung. Überprüfen Sie die öffentliche Sichtbarkeit und Zustimmung separat.
Drehen oder deaktivieren Sie die Verbindung
Wenn das Geheimnis offengelegt wird, verwenden Sie Rotate Secret und aktualisieren Sie alle Empfänger sofort. Dadurch ändert sich das von beiden Lieferformaten verwendete Geheimnis. Um die Zustellung zu deaktivieren, löschen Sie die Webhook-URL und speichern Sie. Halten Sie das alte Geheimnis aus öffentlichen Protokollen und Screenshots fern.